Pages

Pengertian, Manfaat, dan Cara Cerja VPN

Pengertian, Manfaat, dan Cara Cerja VPN

Hasil gambar untuk vpn

senin, 29 januari 2018

A. PENDAHULUAN
    Pada kali ini saya akan membahas sedikit pengetahuan yang saya ketahui tentang vpn
 
1. Pengertian
    Virtual Private Network (VPN) adalah sebuah teknologi komunikasi yang memungkinkan untuk dapat terkoneksi ke jaringan public dan menggunakannya untuk dapat bergabung dengan jaringan local. Dengan cara tersebut maka akan didapatkan hak dan pengaturan yang sama seperti halnya berada didalam LAN itu sendiri, walaupun sebenarnya menggunakan jaringan milik public.

2. latar belakang
    Semua orang pasti bingung apakah itu vpn, setelah saya ketahui ada kebingungan di masyarakat tentang vpn sehingga membuat sedikit informasi tentang vpn.

3. Maksud dan tujuan.  
    Memberikan pengetahuan tentang vpn    
    Memberikan kemudahan dalam mencari refensi tentang vpn

B. ALAT DAN BAHAN : 
     Internet
     Komputer

C. Jangka waktu pelaksanaan kegiatan.  
     Sekitar 1 jam
 
D. Proses dan tahap yang di dapatkan 
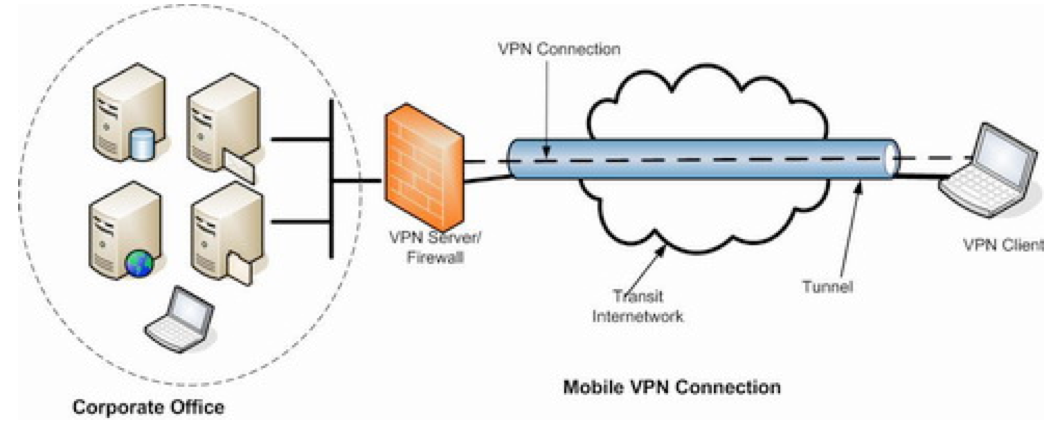
   

  1. Fungsi Utama Teknologi VPN
    Teknologi VPN menyediakan tiga fungsi utama untuk penggunanya. Ketiga fungsi utama tersebut antara lain sebagai berikut:
    • Confidentially (Kerahasiaan)
      Dengan digunakannnya jaringan publik yang rawan pencurian data, maka teknologi VPN menggunakan sistem kerja dengan cara mengenkripsi semua data yang lewat melauinya. Dengan adanya teknologi enkripsi tersebut, maka kerahasiaan data dapat lebih terjaga.
    • Data Intergrity (Keutuhan Data)
      Ketika melewati jaringan internet, sebenarnya data telah berjalan sangat jauh melintasi berbagai negara. Pada saat perjalanan tersebut, berbagai gangguan dapat terjadi terhadap isinya, baik hilang, rusak, ataupun dimanipulasi oleh orang yang tidak seharusnya.
    • Origin Authentication (Autentikasi Sumber)
      Teknologi VPN memiliki kemampuan untuk melakukan autentikasi terhadap sumber-sumber pengirim data yang akan diterimanya. VPN akan melakukan pemeriksaan terhadap semua data yang masuk dan mengambil informasi dari sumber datanya.
  2. Manfaat dari VPN
    Berikut ini adalah manfaat dari VPN :
    • Remote Access : Maksudnya dengan menggunakan VPN kita bisa mengakses komputer ataupun jaringan kantor, dari mana saja selama terhubung ke jaringan internet atau publik.
    • Keamanan : dengan menggunakan koneksi VPN kita bisa browsing, searching dengan aman saat mengakses dunia maya atau jaringan internet publik misalnya seperti hotspot atau internet yang ada di cafe-cafe.
    • Dapat menghemat biaya setup jaringan : VPN juga dapat dipakai sebagai cara alternatif untuk menghubungkan jaringan lokal yang cukup luas dengan biaya yang lebih rendah. Karena transmisi data yang digunakan pada VPN memakai media jaringan internet atau jaringan publik yang sebelumnya telah ada tanpa perlu membangun jaringan sendiri.
  3. Cara Kerja & Penggunaan VPN
    • VPN mendukung banyak protokol jaringan seperti PPTP, L2TP, IPSec dan SOCKS. Protokol ini membantu cara kerja VPN untuk memproses otentikasi.
    • VPN klien dapat membuat sambungan dan mengidentifikasi orang-orang yang diberi wewenang di jaringan.
    • Jaringan VPN juga dienkripsi akan meningkatkan fitur keamanan , hal ini juga berarti bahwa VPN biasanya tidak terlihat pada jaringan yang lebih besar.
    • Teknologi saat ini semakin banyak mendasarkan perkembangan VPN karena mobilitas yang disediakan dan saat ini Virtual Private Network  juga membuka jalan untuk koneksi  Wi-Fi dan jaringan nirkabel pribadi.
  4. Kelebihan Dan Kekurangan VPN
    Kelebihan VPN:
    • VPN adalah solusi biaya efektif untuk organisasi bisnis besar dengan fasilitas jaringan khusus
    • Meningkatkan mobilitas organisasi dengan langsung menghubungkan jaringan rumah atau para pekerja yang mobile di organisasi
    • Fitur keamanan dapat disesuaikan.
    Kekurangan VPN :
    • Dengan penyediaan akses ke karyawan secara global, faktor keamanan adalah risiko tersendiri. Hal ini juga menempatkan informasi sensitif perusahaan dapat diakses secara global. VPN membutuhkan perhatian ekstra untuk penetapan sistem keamanan yang jelas.
    • Terlepas dari kekurangannya, ada banyak solusi  yang ditawarkan oleh VPN adalah memberikan konektivitas jarak jauh, file sharing, konferensi video dan layanan lain yang berhubungan dengan jaringan. Berbagai fitur yang sudah ditawarkan melalui layanan internet dapat ditawarkan melalui Privat Virtual Network dengan efektifitas biaya. Kelebihan tersendiri dari VPN karena dapat bekerja pada jaringan pribadi dan publik, intinya VPN adalah jaringan privat flexibel.
     
E. Hasil yang di dapatkan
    Kita semua dapat menjelaskan apakah itu vpn
    Dapat mengetahui kelebihan dan kekurangan vpn
   
F. Temuan permasalahan
    Masih bingung dengan penerapan vpn

G. Kesimpulan yang di dapatkan 
    Dengan adanya vpn kita dapat terkoneksi ke jaringan public dan menggunakannya untuk dapat bergabung dengan jaringan local

F. Refensi dan daftar pusaka

pengertian ssh

SSH
Hasil gambar untuk ssh 
Sabtu, 27 Januari 2018
 
 
A. Pendahuluan
     Pada hari ini saya akan memberikan sedikit ilmu tentang ssh (Secure Shell) yang saya ketahui saat ini.

1. Pengertian
    Secure Shell (SSH) adalah sebuah protokol jaringan kriptografi untuk komunikasi data yang aman, login antarmuka baris perintah, perintah eksekusi jarak jauh, dan layanan jaringan lainnya antara dua jaringan komputer. Ini terkoneksi, melalui saluran aman atau melalui jaringan tidak aman, server dan klien menjalankan server SSH dan SSH program klien secara masing-masing . Protokol spesifikasi membedakan antara dua versi utama yang disebut sebagai SSH-1 dan SSH-2.
 
2. Latar Belakang
     Semua orang pasti bingung apakah itu ssh?, dan saya saat ini akan memberikan ilmu yang saya ketahui tentang ssh tersebut. 

3. Maksud dan tujuan.
    Memberikan ilmu tentang ssh
     Memberikan pengetahuan tentang seputar ssh

B. ALAT DAN BAHAN : 
     Internet
     Komputer   
     Modul/Refensi

C. Jangka waktu pelaksanaan kegiatan.  
     Waktu secukupnya

D. Proses dan tahap yang di dapatkan   
 
    Definisi 
     SSH menggunakan kriptografi kunci publik untuk mengotentikasi komputer remote dan biarkan komputer remote untuk mengotentikasi pengguna, jika perlu. Ada beberapa cara untuk menggunakan SSH; salah satunya adalah dengan menggunakan secara otomatis public-privat key pasangan untuk dengan sederhana mengenkripsi koneksi jaringan, dan kemudian menggunakan otentikasi password untuk login. 
 
     Sejarah
     Pada tahun 1995, Tatu Ylönen, seorang peneliti di Helsinki University of Technology, Finlandia, merancang versi pertama protokol (sekarang disebut SSH-1) karena didorong oleh peristiwa serangan pembongkaran sandi di jaringan universitas. Pada bulan Desember 1995, Ylönen mendirikan SSH Communications Security untuk memasarkan dan mengembangkan SSH. Versi asli dari software yang digunakan SSH adalah berbagai potongan perangkat lunak bebas, seperti GNU libgmp, tetapi versi yang dikeluarkan oleh Secure SSH Communications semakin berkembang menjadi perangkat lunak berpemilik.
     Pada tahun 1998 ditemukan kerentanan yang digambarkan dalam 1,5 SSH sehingga memungkinkan masuknya konten yang tidak sah ke dalam aliran data SSH terenkripsi karena integritas data tidak mencukupi perlindungan dari CRC-32 yang digunakan dalam protokol versi ini. Sebuah perbaikan (SSH Compentation Attack Detector) diperkenalkan ke dalam banyak implementasi.
     Pada tahun 1999, pengembang menginginkan versi perangkat lunak bebas untuk tersedia kembali seperti rilis 1.2.12, yang lebih tua dari program ssh asli, yang terakhir dirilis di bawah lisensi open source.
    Pada tahun 2005, OpenSSH adalah satu-satunya aplikasi ssh yang paling populer, yang diinstal secara default dalam sejumlah besar sistem operasi. Sementara itu, OSSH telah menjadi usang.     Pada tahun 2006, protokol SSH-2 yang telah disebutkan di atas, diusulkan untuk menjadi Standar Internet dengan penerbitan oleh IETF "secsh" work group dari RFC (lihat referensi).
     Pada tahun 2008 sebuah kelemahan kriptografi ditemukan pada SSH-2 yang memungkinkan pengambilan sampai 4 byte plaintext dari aliran data SSH tunggal di bawah kondisi khusus. Namun hal ini telah diperbaiki dengan mengubah mode enkripsi standar OpenSSH 5,2.
      Penggunaan SSH 
      SSH adalah sebuah protokol yang dapat digunakan untuk berbagai aplikasi.
      - Dalam kombinasi dengan SFTP, sebagai alternatif yang aman untuk FTP 
        transfer file.
      - Dalam kombinasi dengan rsync untuk mem-backup, menyalin dan
        memirror file secara efisien dan aman
      - Untuk port forwarding atau tunneling port (jangan dikelirukan dengan VPN
        yang rute paket antara jaringan yang berbeda atau menyambung dua 
        wilayah broadcast menjadi satu)
      - Untuk digunakan sebagai VPN yang terenkripsi penuh. =klien yang 
        mendukung fitur ini
      - Untuk meneruskan X11 melalui beberapa host
      - Untuk browsing web melalui koneksi proxy yang dienkripsi dengan klien 
        SSH yang mendukung protokol SOCKS
      - Untuk mengamankan mounting direktori di server remote sebagai sebuah 
        sistem file di komputer lokal dengan menggunakan SSHFS 
      - Untuk mengotomasi remote monitoring dan pengelolaan server melalui 
         satu atau lebih dari mekanisme seperti yang dibahas di atas
      - untuk internet unlimited gratis tanpa kuota yang telah di tetapkan oleh
        operator

     Arsitektur SSH
      SSH-2 protokol memiliki arsitektur internal pada lapisan terpisah dengan baik. Yaitu:
     Lapisan transportasi . Lapisan ini menangani pertukaran kunci awal dan server otentikasi dan set up enkripsi, kompresi dan integritas verifikasi. Lapisan ini memperlihatkan ke lapisan atas sebuah antarmuka untuk mengirim dan menerima paket teks terang hingga masing-masing 32.768 byte (atau lebih yang diperbolehkan oleh implementasi)
     Lapisan otentikasi pengguna. Lapisan ini menangani otentikasi klien dan menyediakan sejumlah metode otentikasi, di dalam lapisan ini adalah; password, kunci publik, keyboard-interactive, metode otentikasi.
     Lapisan koneksi. Lapisan ini mendefinisikan konsep kanal, kanal permintaan dan permintaan global menggunakan layanan yang disediakan SSH. Sebuah koneksi SSH dapat melayani beberapa kanal secara bersamaan, masing-masing mentransfer data dalam dua arah. Jenis saluran standar yang tersedia adalah: 
      - Shell untuk terminal, SFTP dan request exec (termasuk transfer SCP)
      - Direct-tcpip untuk koneksi klien-ke-server yang diteruskan
      - Forwarded-tcpip for server-to-client forwarded connections forwarded-
        tcpip untuk koneksi server-ke-klien yang diteruska.
      SSHFP DNS record menyediakan sidik jari kunci publik untuk membantu memverifikasi keaslian host.       Fungsi lapisan transportasi sendiri sebanding dengan TLS; lapisan otentikasi pengguna sangat extensible dengan metode otentikasi khusus; dan lapisan sambungan menyediakan kemampuan untuk membuat banyak sesi sekunder ke dalam satu koneksi SSH, sebuah fitur yang sebanding dengan BIP dan tidak tersedia di TLS.

E. Hasil yang di dapatkan
     Dapat mengetahui tentang ssh 
     Dapat mengetahui sejarah ssh
     Dapat menjelaskan apa itu ssh

F. Temuan permasalahan
    Belum ada masalah

G. Kesimpulan yang di dapatkan     
    Kita semua dapat mudah menjawab tentang seputar ssh dari definisi, sejarah, penggunaan ssh dan arsitektur penggunaan ssh.

F. Refensi dan daftar pusaka  
    https://id.wikipedia.org/wiki/SSH